MercTech estreia no Brasil e destaca cibersegurança como prioridade para o futuro do controle de acesso
Realizado em São Paulo, encontro internacional da Mercury Security reuniu consultores, usuários finais, integradores e parceiros OEM para discutir a convergência entre segurança física e digital, proteção proativa e inovação tecnológica
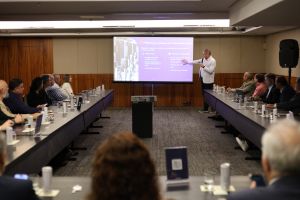
A Mercury Security, marca da HID e referência global em soluções de controle de acesso baseadas em arquitetura aberta, realizou em São Paulo uma edição do MercTech, encontro dedicado à troca de conhecimentos, experiências e perspectivas sobre o futuro do controle de acesso. O evento aconteceu no Renaissance São Paulo Hotel e reuniu consultores, usuários finais, integradores de sistemas e parceiros OEM para compartilhar conhecimentos, experiências e perspectivas sobre o futuro do controle de acesso.
A edição marca um novo momento na expansão internacional do MercTech, que, pela primeira vez, passa a ser realizado fora dos Estados Unidos. Após uma edição em Dubai, nos Emirados Árabes Unidos, a iniciativa chegou ao Brasil e seguirá para outros países, ampliando a conexão entre a Mercury e seu ecossistema global de parceiros.
Na abertura do evento, Rogerio Coradini, Diretor Comercial de Controle de Acesso Físico da HID para América Latina e Caribe, deu as boas-vindas aos participantes e destacou a relevância da cibersegurança diante da recente onda de ataques cibernéticos observada nas últimas semanas. O executivo ressaltou a importância de ampliar o debate sobre a proteção dos sistemas conectados, tema que ganhou espaço em diferentes painéis da programação.
Ao longo do encontro, especialistas abordaram como a evolução das ameaças digitais exige uma mudança na maneira como as organizações projetam, implementam e administram suas soluções de segurança física. Entre os temas centrais estiveram a proteção proativa, a capacitação técnica, a colaboração entre parceiros e a adoção de tecnologias capazes de responder aos desafios atuais e futuros.
Segurança física e cibersegurança: uma convergência necessária
Um dos destaques da programação foi o painel "Quando a Segurança Física se Torna Cyber Segurança", apresentado por Welington Strutz, CTO da Qriar Technologies, empresa parceira da HID. A sessão aprofundou a relação entre os ambientes físicos e digitais, mostrando como vulnerabilidades em sistemas de controle de acesso podem abrir caminho para ataques cibernéticos e comprometer operações críticas.
Durante a apresentação, Strutz destacou que as controladoras de acesso precisam ser compreendidas também como dispositivos de tecnologia da informação. Conectadas às redes corporativas e integradas a diferentes equipamentos e aplicações, elas fazem parte de um ecossistema digital que exige proteção contínua.
A discussão mostrou que a separação tradicional entre segurança física e cibersegurança já não corresponde à realidade das organizações. Uma falha em uma porta, credencial, leitora ou controladora pode representar mais do que um problema de acesso físico: dependendo da arquitetura e das vulnerabilidades existentes, pode permitir a entrada de agentes maliciosos em sistemas digitais, a exposição de dados sensíveis ou a interrupção de serviços essenciais.
Entre os riscos abordados estiveram o uso de credenciais comprometidas, a conexão de dispositivos não autorizados, a exploração de vulnerabilidades de rede, ataques de ransomware e a sabotagem de equipamentos e infraestruturas.
O especialista também apresentou os cinco pilares fundamentais para a proteção dos sistemas de acesso físico: identificação e autenticação, controle de acesso, monitoramento e detecção, registro e auditoria, além de gestão e resposta a incidentes.
A mensagem central foi a necessidade de uma abordagem integrada e proativa, que considere os riscos físicos e digitais desde o planejamento das soluções. Nesse contexto, treinamento, governança, monitoramento contínuo e colaboração entre fabricantes, integradores e equipes de segurança tornam-se essenciais para reduzir vulnerabilidades e fortalecer a resiliência das organizações.
A importância da governança também foi abordada na palestra “Governança em Cyber Segurança para Tomadores de Serviços”, conduzida por Edison Fontes, especialista em segurança da informação. Durante a apresentação, o profissional destacou as melhores práticas para o planejamento, a implementação e a manutenção de políticas de cibersegurança, reforçando a necessidade de estabelecer processos contínuos de proteção e gestão de riscos. A discussão trouxe a perspectiva das organizações contratantes, evidenciando que a segurança não depende apenas da tecnologia adotada, mas também de políticas bem estruturadas, capacitação das equipes e acompanhamento permanente das medidas de proteção.
Controladoras assumem papel estratégico na proteção das redes
A evolução do papel das controladoras também esteve no centro da apresentação de Jeremy Fromm, evangelista de tecnologia da Mercury Security, que conduziu a sessão "O que realmente acontece entre o software e a porta", com apoio de Mauro De Lucca, diretor regional de desenvolvimento de negócios para a América Latina .
O especialista explicou o funcionamento da arquitetura de controle de acesso e as responsabilidades dos diferentes componentes que conectam softwares, controladoras, módulos de entrada e saída e dispositivos instalados nas portas.
A apresentação destacou o papel das controladoras inteligentes no processamento das regras de acesso e na manutenção das operações locais, inclusive em situações de indisponibilidade de comunicação com o servidor central. Também foram explorados os benefícios da arquitetura aberta, que permite integrar diferentes fornecedores de software à mesma plataforma de hardware, preservando investimentos e oferecendo maior flexibilidade tecnológica.
Outro ponto de atenção foram as possíveis superfícies de ataque ao longo da infraestrutura. Entre os exemplos apresentados estavam servidores comprometidos, interceptação de comunicações, dispositivos não autorizados conectados à rede, falhas de autenticação, vulnerabilidades de firmware e ataques direcionados a leitoras e credenciais.
A abordagem reforçou a importância de considerar a segurança em todas as camadas do sistema, desde a comunicação entre equipamentos até os processos de configuração, atualização, autenticação e gerenciamento. Mais do que proteger individualmente cada dispositivo, o desafio é estabelecer uma estratégia de segurança que contemple toda a infraestrutura de controle de acesso.
Pesquisa global reforça urgência da modernização
As discussões do MercTech estão alinhadas aos resultados do relatório 2026 Trends in Access Controllers, divulgado pela Mercury Security. O estudo, realizado com 561 profissionais de segurança física e cibernética em diferentes países, revela uma lacuna crescente entre as necessidades de proteção das organizações e os recursos disponíveis em suas infraestruturas atuais.
Segundo a pesquisa, 32% dos entrevistados afirmam que faltam funcionalidades de cibersegurança em seus sistemas de controladoras, ante 21% em 2025. Além disso, 74% relatam maior complexidade na coordenação entre cibersegurança e tecnologia da informação.
O levantamento também mostra que 78% dos profissionais consideram as controladoras importantes ou críticas para suas estratégias de controle de acesso físico, percentual que era de 72% no ano anterior.
Os dados reforçam uma transformação no setor: a escolha de uma controladora deixa de ser apenas uma decisão relacionada ao hardware e passa a integrar o planejamento de segurança e infraestrutura de longo prazo.
Nesse cenário, a interoperabilidade também ganha relevância. Para 69% dos entrevistados, ela representa um fator crítico na aquisição de controladoras, enquanto 82% consideram importante a compatibilidade com tecnologias existentes e futuras.
Inovação, arquitetura aberta e colaboração
Além das discussões sobre cibersegurança, a programação do MercTech explorou novas possibilidades de aplicação da plataforma Mercury e o papel da arquitetura aberta na evolução do controle de acesso.
Na apresentação "E se sua controladora pudesse executar Apps?", Mauro De Lucca abordou as oportunidades oferecidas pelo ambiente de aplicações embarcadas da Mercury, que permite ampliar as funcionalidades das controladoras e desenvolver novas integrações.
Já o painel "Projetando hoje para 2030 – Aberto, Seguro, Adaptável = Pronto para o Futuro", conduzido por Ricardo Vernizzi, Diretor Regional de Marketing de Produto, Controle de Acesso Físico da HID e Mauro De Lucca, discutiu como preparar projetos para a evolução tecnológica, considerando interoperabilidade, segurança, flexibilidade e proteção dos investimentos.
O encontro abriu espaço para a troca de experiências entre parceiros, incluindo o painel "Ecossistema em Ação", dedicado a aplicações práticas da tecnologia Mercury e às oportunidades de colaboração entre diferentes empresas do setor.
Com apresentações técnicas, discussões e compartilhamento de experiências, a edição brasileira do MercTech reforçou a importância de aproximar os diferentes agentes do mercado para desenvolver soluções de controle de acesso mais seguras, conectadas e preparadas para novos desafios.
A expansão internacional do evento dá continuidade a esse propósito, levando conhecimento técnico, inovação e oportunidades de colaboração a novas regiões e fortalecendo o papel dos parceiros na evolução da segurança física e digital.
Sobre a Mercury Security
Fundada em 1992, a Mercury Security está na vanguarda da inovação em controle de acesso. Com mais de 30 anos de experiência e compromisso com a arquitetura aberta, a Mercury construiu uma plataforma preparada para o futuro que garante interoperabilidade contínua entre as principais soluções de software e tecnologia.
Como fornecedora de referência de plataformas de controladores para implementações baseadas em arquitetura aberta, a Mercury possui mais de 8 milhões de controladores instalados em todo o mundo. Em colaboração com seus parceiros e sua empresa controladora, a HID, a Mercury continua impulsionando a inovação ao estabelecer padrões de controladores que promovem estabilidade e adaptabilidade de longo prazo em um cenário de segurança em constante evolução.
Sobre a HID
A HID impulsiona as identidades confiáveis das pessoas, lugares e coisas do mundo. Tornamos possível que as pessoas realizem transações com segurança, trabalhem de forma produtiva e viajem livremente. Nossas soluções de identidade confiável proporcionam às pessoas acesso conveniente a lugares físicos e digitais e conectam coisas que podem ser identificadas, verificadas e rastreadas digitalmente.
Milhões de pessoas em todo o mundo usam os produtos e serviços da HID em suas atividades cotidianas, e bilhões de coisas estão conectadas por meio da tecnologia da HID. Trabalhamos com governos, instituições educacionais, hospitais, instituições financeiras, empresas industriais e algumas das empresas mais inovadoras do planeta.
Com sede em Austin, Texas, a HID tem mais de 4.500 funcionários em todo o mundo e opera escritórios internacionais que dão suporte a mais de 100 países. A HID é uma marca do Grupo ASSA ABLOY.
© 2026 HID Global Corporation/ASSA ABLOY AB. Todos os direitos reservados. HID, HID Global, o logotipo HID Blue Brick e o Chain Design são marcas comerciais ou marcas registradas da HID Global, ASSA ABLOY AB ou de suas afiliadas nos EUA e em outros países e não podem ser usados sem permissão. Todas as demais marcas comerciais, marcas de serviço e nomes de produtos ou serviços são marcas comerciais ou marcas registradas de seus respectivos proprietários.
###